Fundamente RouterOS · Capitolul 1
Ecosistemul MikroTik și primii pași în RouterOS
Alege platforma, construiește un laborator CHR izolat și verifică prima configurație. Învață accesul prin WinBox 4 și CLI, licențierea și revenirea după schimbări.
În acest capitol
Rolul rețelei și al administratorului
O rețea conectează dispozitive și servicii. Ca administrator, trebuie să poți explica traseul datelor, să configurezi echipamentele și să verifici că politica de acces este respectată.
În acest capitol alegi mediul de laborator, identifici diferențele dintre RouterBOARD, RouterOS și CHR și înveți cum să administrezi un router. La final configurezi o rețea virtuală cu WAN, LAN și acces controlat.
De la simptom la verificare
Când cade legătura principală, simptomele nu spun singure cauza. Verifică alimentarea și starea portului, apoi adresarea, ruta și politica firewall. Redundanța este utilă numai dacă există și a fost testată înainte de incident.
Un administrator de rețea nu configurează doar echipamente. El ia decizii de arhitectură care influențează performanța, securitatea și disponibilitatea serviciilor pentru sute sau mii de utilizatori. Înțelege cum circulă pachetele - unitățile de date care călătoresc prin rețea - între segmente diferite, cum se aplică politicile de acces care stabilesc cine are voie să acceseze ce resurse, unde se introduce redundanța - adică duplicarea căilor de comunicare pentru a preveni punctele unice de eșec - și cum se depanează o problemă complexă atunci când simptomele sunt ambigue.
Un laborator îți permite să compari explicația unui protocol cu starea afișată de RouterOS. Notează înainte de test ce rezultat aștepți și după test ce ai observat.
MikroTik, RouterOS și CHR
MikroTik este o companie letonă fondată în 1996. RouterOS este sistemul său de operare de rețea, bazat pe Linux; RouterBOARD desemnează platforme hardware, iar CHR este varianta destinată virtualizării.
Funcțiile disponibile depind de model, pachete, versiune și licență:
- Rutare statică și protocoale de rutare dinamică, precum OSPF și BGP. MPLS folosește etichete pentru transport și nu este, în sine, un protocol de rutare.
- Firewall și connection tracking: politica de filtrare poate folosi starea conexiunii; răspunsurile sunt permise numai dacă regulile o prevăd.
- NAT: traducerea adreselor și, după caz, a porturilor. Este folosit frecvent pentru accesul unei rețele IPv4 private printr-o adresă publică.
- VPN și tunelare: WireGuard, IPsec, OpenVPN și alte tehnologii. Un tunel nu implică automat criptare: VXLAN și L2TP simplu nu asigură confidențialitatea. PPTP este o tehnologie veche, nepotrivită pentru implementări securizate noi.
- QoS: clasificare, prioritizare și limitare a traficului la un punct de congestie controlat. Nu poate garanta calitatea unei conexiuni pe întreaga cale prin internet.
- Wi-Fi și CAPsMAN: standardele și funcțiile depind de radio și de familia wireless sau wifi.
- Switching - bridging (conectarea mai multor porturi într-un singur segment de rețea), VLAN (rețele virtuale care permit segmentarea logică a traficului fără hardware separat), bonding (combinarea mai multor interfețe fizice pentru redundanță sau viteză crescută) și hardware offloading (utilizarea chip-ului de switching dedicat pentru performanță maximă).
- Automatizare - scripting intern care permite crearea de scripturi personalizate direct pe router, API REST (în v7) care permite controlul routerului din aplicații externe, și scheduler - un planificator care poate executa comenzi la intervale regulate.
- Hotspot - un sistem de captive portal care redirecționează utilizatorii către o pagină de autentificare înainte de a le permite accesul la internet, cu suport pentru autentificare RADIUS (un protocol standard pentru autentificare centralizată).
- Monitorizare - SNMP (un protocol standard pentru monitorizarea echipamentelor de rețea), The Dude (aplicația MikroTik pentru vizualizarea și monitorizarea rețelei), logging și traffic flow (exportul statisticilor de trafic către servere externe de analiză).
RouterOS poate rula pe echipamente MikroTik compatibile, pe x86 și în mașini virtuale CHR. Scenariile includ:
- Furnizori de servicii internet (ISP) - de la operatori mici cu sute de abonați la furnizori regionali cu zeci de mii, RouterOS gestionează rutare BGP (protocolul care face internetul să funcționeze la scară globală), PPPoE (protocolul prin care majoritatea abonaților se conectează la ISP), traffic shaping (controlul vitezei per abonat) și management de lățime de bandă.
- Rețele enterprise - switch-uri L2/L3, segmentare VLAN (izolarea departamentelor într-o companie fără cabluri separate), firewall perimetral (protecția perimetrului rețelei), VPN site-to-site între filiale (conectarea securizată a birourilor).
- Infrastructuri wireless - atât indoor (CAPsMAN pentru management centralizat de access point-uri într-o clădire de birouri) cât și outdoor (link-uri point-to-point de lungă distanță pentru WISP-uri - furnizori de internet wireless care conectează localități rurale).
- Rețele de campus - universități, spitale, clădiri de birouri, cu cerințe de scalabilitate și management centralizat. Un campus universitar poate avea sute de access point-uri, zeci de switch-uri și multiple routere - toate administrate dintr-un singur punct.
- Rețele mici și medii (SOHO/SMB) - birouri, clinici, magazine, unde un singur echipament MikroTik înlocuiește un router, un firewall, un switch managed și un access point. În loc de patru echipamente de la patru producători diferiți, ai un singur dispozitiv care face totul.
Certificarea MTCNA
MikroTik Certified Network Associate (MTCNA) este certificarea de bază din programul profesional MikroTik. Nu este o formalitate - este o validare structurată a competențelor fundamentale pe care un inginer de rețea trebuie să le stăpânească pentru a administra infrastructuri bazate pe RouterOS.
MTCNA acoperă un spectru larg de competențe: configurarea inițială a echipamentelor (de la despachetare la prima conexiune), administrarea interfețelor și bridge-urilor (cum conectezi fizic și logic dispozitivele), adresarea IP și rutarea statică (cum ajung pachetele de la un punct la altul), configurarea serverelor DHCP (care alocă automat adrese IP) și DNS (care traduce numele de domenii în adrese IP), regulile de firewall și NAT (securitate și translatare de adrese), noțiuni de QoS și traffic shaping (prioritizarea traficului), configurarea de bază wireless (rețele fără fir) și conceptele fundamentale de tunelare și VPN (comunicații securizate).
MTCNA este baza parcursului de certificare. Pentru primul nivel de cursuri de inginer este necesar să fi obținut MTCNA; FAQ-ul oficial permite și un certificat MTCNA expirat. MTCINE cere MTCRE. Confirmă condițiile cursului cu instructorul.
Cum folosești cartea
Cartea combină explicații, exemple de configurare, greșeli frecvente și exerciții. Scenariile sunt didactice; valorile de performanță și rezultatele de laborator trebuie măsurate în mediul folosit.
Structura urmează o progresie logică, de la fundamente la complexitate:
- Capitolele 1–4 construiesc baza: ecosistemul MikroTik, modelul de rețea (cum sunt organizate straturile de comunicare), adresarea IPv4 (cum funcționează adresele IP și cum le calculezi) și protocoalele fundamentale (ARP, ICMP, TCP, UDP - „limbile” pe care le vorbesc dispozitivele în rețea).
- Capitolele 5–8 acoperă configurarea inițială, interfețe și bridge-uri, DHCP și DNS - elementele pe care orice rețea funcțională le necesită din prima zi.
- Capitolele 9–12 intră în firewall, NAT, connection tracking și FastTrack - mecanismele de securitate și optimizare a traficului care transformă un router simplu într-un gardian al rețelei.
- Capitolele 13–15 tratează QoS, rutarea statică cu failover (comutare automată pe o legătură de rezervă) și introducerea în rutarea dinamică (protocoale care permit routerelor să învețe automat topologia rețelei).
- Capitolele 16–18 acoperă wireless-ul în RouterOS v7, designul radio (cum planifici acoperirea wireless) și CAPsMAN (managementul centralizat al access point-urilor).
- Capitolele 19–21 se concentrează pe operațiuni: monitorizare (cum vezi ce se întâmplă în rețea), backup și change management (cum salvezi și documentezi configurațiile), troubleshooting pe incidente reale (cum depanezi sistematic când „nu merge”).
- Capitolul 22 consolidează totul într-o pregătire structurată pentru examenul MTCNA, cu strategii de examen, întrebări tip și sfaturi practice.
Fiecare capitol combină explicații conceptuale cu configurări practice, verificări și scenarii reale. Cartea poate fi folosită în trei moduri complementare:
- Studiu individual - parcurge capitolele în ordine, construiește un laborator virtual și exersează fiecare concept. Aceasta este calea recomandată pentru începători.
- Pregătire pentru certificarea MTCNA - folosește capitolele tematice împreună cu întrebările de autoevaluare și laboratoarele practice pentru a valida cunoștințele cerute la examen.
- Referință pentru implementare - după parcurgerea inițială, cartea rămâne un ghid de consultare rapidă pentru configurări specifice în medii de producție. Când vei avea nevoie să configurezi un VPN sau un DHCP server, vei reveni la capitolul relevant.
Obiective
După parcurgerea acestui capitol, vei fi capabil să:
- Înțelegi ecosistemul MikroTik complet - compania, RouterOS, RouterBOARD, CHR - și relațiile dintre ele.
- Interpretezi convențiile din numele produselor și confirmi specificațiile în fișa modelului.
- Navighezi sistemul de licențiere - atât pentru RouterBOARD (L0–L6), cât și pentru CHR, și să alegi ce ai nevoie.
- Cunoști traseul de certificare MikroTik - de la MTCNA la certificările avansate - și cerințele examenului.
- Construiești un laborator funcțional pe baza CHR în mediu virtual, cu interfețe WAN și LAN separate.
- Folosești WinBox 4, WebFig și CLI; identifici când există o consolă serială. QuickSet este un asistent de configurare.
- Aplici ciclul concept → configurare → verificare → documentare.
- Identifici avantajele și limitările MikroTik față de alți producători, pentru a lua decizii informate.
De ce contează
Înainte de primul laborator, stabilește ce software rulezi, ce resurse are mașina virtuală și prin ce interfață o administrezi.
RouterOS oferă multe opțiuni de configurare. Disponibilitatea lor nu înlocuiește proiectarea rețelei, selectarea hardware-ului și verificarea fiecărei schimbări.
Învățarea eficientă a RouterOS se bazează pe un ciclu scurt și repetabil:
1.1 Compania MikroTik
Originile
MikroTik a fost fondată în Letonia în 1996. Reperele istorice publicate de companie includ RouterOS în 1997 și marca RouterBOARD în 2002.
Separarea dintre software și platforma hardware rămâne utilă: aceeași familie de funcții poate fi studiată în CHR, însă radiourile și accelerarea switch chip-ului cer echipamente fizice compatibile.
Pentru informații despre companie și portofoliul actual, consultă pagina oficială. Numărul de angajați sau țările de fabricație nu determină capacitatea unui model de router.
Prezența globală
Achiziția și serviciile locale se pot face prin distribuitori, consultanți și centre de instruire. Distinge suportul pentru produs de un contract de asistență cu timp de răspuns garantat.
Pentru un incident, pregătește versiunea, modelul, topologia, pașii de reproducere și logurile relevante. Forumul poate oferi context, dar configurațiile găsite acolo trebuie verificate în documentația curentă.
Proiectare și producție
MikroTik proiectează software și hardware de rețea. Integrarea dintre acestea nu înseamnă că orice funcție este disponibilă sau accelerată pe orice dispozitiv.
1.2 RouterOS — sistemul de operare
Ce este RouterOS
RouterOS este un sistem de operare de rețea. Unele switch-uri MikroTik folosesc SwOS sau permit alegerea între SwOS și RouterOS; nu presupune că toate produsele rulează aceeași platformă.
- Rutare statică, OSPF, BGP, RIP și funcții MPLS, în limita platformei.
- Firewall, connection tracking, NAT, DHCP și resolver DNS.
- VPN criptat și tunele necriptate, cu proprietăți diferite.
- QoS prin simple queues, queue tree și tipuri de cozi compatibile.
- Bridge, VLAN, bonding, Wi-Fi și CAPsMAN, conform hardware-ului și pachetelor.
- Scripting, scheduler, API/REST și instrumente de monitorizare.
Versiuni RouterOS
RouterOS a evoluat semnificativ de-a lungul anilor. Înțelegerea versiunilor este importantă pentru că vei întâlni pe forum, pe wiki și în medii de producție atât echipamente vechi (v6) cât și noi (v7), iar comenzile și comportamentele diferă.
| Familie | Utilizare în carte | Ce verifici |
|---|---|---|
| RouterOS 6 | Context pentru exemple vechi | Diferențe de sintaxă și migrarea către v7 |
| RouterOS 7 | Baza exemplelor | Versiunea exactă, pachetele și changelog-ul |
| SwOS | Platformă separată pe anumite switch-uri | Manualul produsului; nu folosește CLI RouterOS |
Ce aduce RouterOS v7 față de v6
RouterOS 7 schimbă mai multe subsisteme, inclusiv rutarea. Migrarea unei configurații v6 cere verificarea sintaxei, a pachetelor și a comportamentului, nu doar instalarea unei versiuni noi.
- WireGuard este disponibil în RouterOS 7; performanța trebuie măsurată pe modelul și configurația folosite.
- VXLAN transportă cadre Ethernet peste IP, fără criptare implicită.
- API REST permite automatizarea; folosește HTTPS cu validarea certificatului și drepturi minime.
- Containerele necesită arhitectură, pachet, resurse și device-mode compatibile; nu sunt disponibile pe orice router.
- CLI oferă completare și ajutor contextual; structura comenzilor de rutare diferă față de v6.
1.3 RouterBOARD — hardware-ul MikroTik
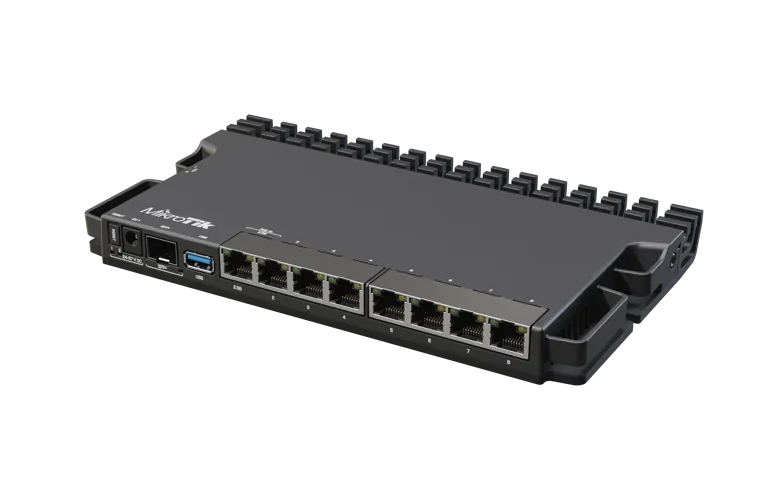
Acest model are șapte porturi Ethernet de 1 Gbit/s, unul de 2,5 Gbit/s și o cușcă SFP+ de 10 Gbit/s. Ratele porturilor nu sunt o garanție a debitului unei configurații. Identifică interfețele și consultă schema bloc înaintea laboratorului.
Sursa fotografiei: MikroTikFamilii de produse
Gama include routere, switch-uri și echipamente wireless. Verifică exact codul produsului, porturile, alimentarea, memoria, pachetele și licența.
| Familie | Destinație | Exemple | Licență tipică |
|---|---|---|---|
| hAP | Acasă / birou mic (SOHO) | hAP ax², hAP ax lite | L4 |
| RB | Diverse - routere, AP-uri, platforme | RB5009, RB4011 | L5 |
| CCR | Carrier / ISP - performanță ridicată | CCR2004, CCR2116 | L6 |
| CRS | Switch-uri; funcțiile L3 și offload depind de model | CRS326, CRS354 | Verifică modelul |
| wAP | Access point-uri wireless (indoor/outdoor) | wAP ac | L4 |
| LtAP | Outdoor / LTE - gateway-uri mobile | LtAP LTE kit | L4 |
| KNOT | IoT gateway | KNOT | L4 |
Comenzile comune pot fi transferate între modele, însă numele interfețelor, pachetele și funcțiile hardware diferă. Un laborator CHR nu verifică offload-ul unui CRS sau comportamentul radio al unui hAP.
Nomenclatura RouterBOARD — cum citești un model
Numele produselor conțin indicii despre interfețe și radio. Convențiile au excepții și evoluează; fișa produsului este referința finală.
RB4011iGS+5HacQ2HnD
| Segment | Semnificație |
|---|---|
| RB | RouterBOARD - familie de produs |
| 4011 | Identificatorul seriei; nu deduce o clasă de performanță |
| i | Injector de alimentare pe un port, fără controller |
| G | Interfețe Gigabit Ethernet (1 Gbps pe port) |
| S+ | SFP+; transceiverul și mediul se aleg separat |
| 5H | Modul wireless 5 GHz, putere ridicată (High power) |
| ac | Standard 802.11ac (WiFi 5) |
| Q | Patru lanțuri radio; nu garantează debitul maxim |
| 2H | Al doilea modul wireless 2.4 GHz, High power |
| n | Standard 802.11n (WiFi 4) |
| D | Dual-chain (2x2 MIMO - 2 antene) |
Alte sufixe frecvent întâlnite:
| Sufix | Semnificație |
|---|---|
| L | Versiune „lite” - specificații reduse, preț mai mic |
| U | Port USB |
| A | Mai multă memorie și/sau nivel de licență mai mare |
| P | Injecție de alimentare cu controller; verifică standardul și bugetul PoE |
| TC | Tower case (carcasă verticală) |
| R2 | Revizia 2 a produsului |
Numele ajută la o primă identificare. Confirmă porturile, radiourile și alimentarea în fișa modelului; exponentul dintr-o denumire comercială nu reprezintă o regulă universală de decodare.
1.4 Licențierea RouterOS
Licența stabilește anumite funcții și limite; nu indică debitul pe care hardware-ul îl poate susține. CHR folosește un sistem distinct de cel RouterBOARD/x86.
Există două sisteme separate: unul pentru RouterBOARD/x86 (niveluri L0–L6) și altul pentru CHR (niveluri Free–P-Unlimited). Cele două sisteme nu se suprapun și nu sunt interschimbabile.
Licențierea RouterBOARD și x86 (L0–L6)
Echipamentele RouterBOARD vin cu licență inclusă în preț (nivelul depinde de model). Pentru instalări pe servere x86 (PC-uri), licența se cumpără separat de pe mikrotik.com.
Licența RouterBOARD este asociată dispozitivului; x86 folosește Software ID, iar CHR System ID. Verifică termenii și procedura de transfer pentru platforma exactă. Actualizările depind și de compatibilitatea hardware; o licență nu garantează resurse suficiente pentru orice versiune sau configurație.
Tabel orientativ pentru nivelurile hardware uzuale. Lista completă și eventualele excepții sunt în ghidul oficial de licențiere:
| Funcție / limită | L3 | L4 | L5 | L6 |
|---|---|---|---|---|
| Wireless clasic: AP PtMP | Nu | Da | Da | Da |
| WiFi (familia nouă): AP | Conform pachetului și modelului | Da | Da | Da |
| PPPoE / PPTP / L2TP, fiecare | 200 | 200 | 500 | Fără limită de licență |
| OpenVPN | 200 | 200 | Fără limită de licență | Fără limită de licență |
| HotSpot: utilizatori activi | 1 | 200 | 500 | Fără limită de licență |
| User Manager: sesiuni active | 10 | 20 | 50 | Fără limită de licență |
Echipamente tipice per nivel:
| Nivel | Echipament tipic | Utilizare |
|---|---|---|
| L3 | CPE cu L3, conform fișei produsului | CPE wireless, client ISP |
| L4 | hAP ac², hAP ax² | AP/router, în limitele hardware |
| L5 | RB4011, RB5009 | Router; dimensionare după trafic și funcții |
| L6 | CCR2004, CCR2116 | Router; dimensionare după trafic și funcții |
Licențierea CHR
CHR - Cloud Hosted Router - este versiunea RouterOS concepută special pentru medii virtuale. Poate rula în VirtualBox, VMware, Hyper-V, KVM sau orice alt hipervizor care suportă virtualizare completă. CHR are un sistem de licențiere complet separat de RouterBOARD, bazat nu pe funcționalități, ci pe limita de viteză per interfață:
| Nivel CHR | Limită de ieșire / interfață | Preț oficial orientativ, USD |
|---|---|---|
| Free | 1 Mbit/s | 0 |
| P1 | 1 Gbit/s | 45 |
| P10 | 10 Gbit/s | 95 |
| P-Unlimited | Fără plafon de licență | 250 |
- Un CHR nou pornește cu licență Free; trialul de 60 de zile pentru nivelurile plătite se solicită separat prin contul MikroTik.
- Licențele perpetue pot fi transferate conform procedurii oficiale.
- La depășirea termenului de reînnoire fără contact cu serverul, sunt restricționate upgrade-ul și schimbările de pachete; verifică starea și termenele din /system license print.
- Serverul de reînnoire este licence.mikrotik.com; nu confunda conectivitatea cu licențierea efectivă.
CHR — formate și cerințe tehnice
CHR este disponibil în mai multe formate de imagine de disc, fiecare optimizat pentru o platformă de virtualizare specifică:
| Format | Extensie | Platformă |
|---|---|---|
| RAW disk image | .img | KVM, QEMU, Proxmox |
| VMware disk image | .vmdk | VMware ESXi, Workstation, Fusion |
| Hyper-V disk image | .vhdx | Hyper-V (Windows Server, Windows 10/11) |
| VirtualBox disk image | .vdi | Oracle VirtualBox |
| OVA template | .ova | VMware, VirtualBox (import direct) |
Pentru laboratorul RouterOS 7 propus aici alocă 1 vCPU, 1024 MiB RAM și imaginea de disc oficială, pe un hipervizor x86-64 compatibil. Necesarul crește cu numărul de interfețe, procesoare virtuale și funcții.
Consultă ghidul specific hipervizorului pentru tipul VM, firmware, controlerul de disc și adaptoarele virtuale. Nu presupune că orice combinație de setări este compatibilă.
1.5 Criterii de alegere și limitări
Tabel comparativ
| Criteriu | Ce evaluezi |
|---|---|
| Funcții | Suportul exact pentru rutare, securitate, radio și automatizare |
| Hardware | CPU, memorie, porturi, switch chip, alimentare și răcire |
| Performanță | Teste cu dimensiunea pachetelor și funcțiile proiectului |
| Operare | Monitorizare, backup, recuperare, actualizări și competențele echipei |
| Suport | Contractul real, programul de asistență și timpul de răspuns |
| Cost | Echipament, licență, instalare, mentenanță și redundanță |
Când alegi MikroTik
- Pentru laborator, CHR permite studierea funcțiilor de rutare și firewall.
- Pentru un birou, selectează modelul după trafic, acoperire și cerințele de securitate.
- Pentru ISP sau campus, verifică tabelele de rutare, numărul de sesiuni, redundanța și resursele.
- Pentru acces wireless, proiectează radioul separat de dimensionarea routerului.
Când poate să nu fie alegerea optimă
- Un SLA strict cere proceduri, redundanță și un contract de suport adecvat.
- Interoperabilitatea se testează pentru protocoalele și funcțiile exacte; ISSU este o funcție de upgrade, nu un protocol de rutare.
- Cerințele de certificare se verifică pentru produs, versiune și implementare; nu deduce conformitatea din marcă.
1.6 Certificările MikroTik
Diagrama certificărilor
Parcursul pornește de la MTCNA, continuă cu specializări de inginer și include MTCINE după MTCRE. Consultă schema și programa actuală pe pagina oficială.
Descrierea certificărilor
Fiecare certificare avansată se concentrează pe un domeniu specific al RouterOS. Alegerea depinde de direcția carierei tale:
| Certificare | Denumire completă | Domeniu principal |
|---|---|---|
| MTCNA | MikroTik Certified Network Associate | Fundamente RouterOS - rutare, firewall, wireless, VPN, QoS |
| MTCRE | MikroTik Certified Routing Engineer | Rutare, OSPF și concepte de redundanță; consultă programa |
| MTCWE | MikroTik Certified Wireless Engineer | Wireless - 802.11, nstreme, NV2, troubleshooting RF |
| MTCEWE | MikroTik Certified Enterprise Wireless Engineer | CAPsMAN, WiFi enterprise, roaming, planificare RF |
| MTCTCE | MikroTik Certified Traffic Control Engineer | QoS - queues, mangle, HTB, traffic shaping avansat |
| MTCSE | MikroTik Certified Security Engineer | Securitate - firewall avansat, IPsec, protecție DDoS |
| MTCINE | MikroTik Certified Inter-Networking Engineer | MPLS, VPLS, traffic engineering, BGP avansat |
| MTCIPv6E | MikroTik Certified IPv6 Engineer | IPv6 - adresare, rutare, firewall, tranziție dual-stack |
| MTCUME | MikroTik Certified User Management Engineer | Hotspot, User Manager, RADIUS, PPPoE |
| MTCSWE | MikroTik Certified Switching Engineer | CRS, VLAN, STP/RSTP, hardware offloading, L2 avansat |
Detalii examen MTCNA
Iată ce trebuie să știi despre examenul pe care te pregătești să-l dai:
| Parametru | Valoare |
|---|---|
| Număr de întrebări | 25 |
| Tip întrebări | Întrebări cu unul sau mai multe răspunsuri |
| Timp alocat | 60 minute |
| Prag de trecere | 60% |
| Reguli de repetare | 50–59%: instructorul poate oferi imediat a doua încercare; sub prag sau după a doua nereușită se aplică reluarea cursului și minimum 30 de zile |
| Valabilitate certificare | 3 ani |
Confirmă cu instructorul ce materiale și echipamente sunt permise la sesiunea ta. Nu presupune că regulile unei simulări din carte sunt regulile examenului oficial.
Respectă instrucțiunile examenului privind comunicarea cu alte persoane, copierea, capturile și distribuirea întrebărilor. Cartea nu acordă permisiuni în numele organizatorului.
1.7 Resurse și comunitate MikroTik
Folosește manualul curent pentru comportamentul documentat și forumul pentru investigații și experiențe. Verifică data, versiunea și platforma fiecărui exemplu.
| Resursă | Adresă | Utilizare |
|---|---|---|
| Manual curent | manual.mikrotik.com | Explicații și CLI Reference |
| Documentație anterioară | help.mikrotik.com / wiki.mikrotik.com | Context istoric; verifică versiunea |
| Forum | forum.mikrotik.com | Discuții și reproducerea problemelor |
| Suport | mikrotik.com/support | Canalele oficiale și pregătirea unui caz |
| Descărcări și changelog | mikrotik.com/download | Pachete, WinBox și istoricul versiunilor |
| Instruire | mikrotik.com/training/about | Programe și reguli de certificare |
Recomandări practice:
Începe cu manualul curent și CLI Reference. Verifică sintaxa pe versiunea instalată prin ajutorul contextual, fără a aplica modificări doar pentru a afla dacă sunt acceptate.
- Forum-ul - folosește funcția de căutare înainte de a posta o întrebare nouă. Majoritatea problemelor au fost deja discutate și rezolvate de alții.
Prezentările vechi de la evenimente sunt utile pentru concepte, dar comenzile și limitările lor trebuie confruntate cu documentația curentă.
1.8 Construirea laboratorului
De ce ai nevoie de un laborator propriu
Laboratorul folosește o rețea LAN virtuală separată. Evită legarea ei prin Bridged de rețeaua reală, deoarece un server DHCP sau o buclă de laborator poate afecta alte dispozitive. Snapshoturile ajută la revenire, dar testează procedura de restaurare.
Ce îți trebuie
| Componentă | Minim | Recomandat |
|---|---|---|
| Calculator | Resurse pentru gazdă și VM | Cel puțin 1 GiB RAM pentru fiecare CHR din acest laborator |
| Software virtualizare | VirtualBox (gratuit) | GNS3 sau EVE-NG pentru topologii complexe |
| Imagine CHR | Descarcă de pe mikrotik.com/download | Ultima versiune stabilă (stable) |
| WinBox | WinBox 4 | Pachet oficial pentru sistemul gazdă |
| Sistem de operare | Windows, Linux sau macOS | Verifică arhitectura și cerințele versiunii WinBox |
Instalare CHR în VirtualBox — pas cu pas
Pasul 1 - Descarcă imaginea CHR
Accesează https://mikrotik.com/download. În secțiunea „Cloud Hosted Router”, descarcă fișierul .vdi (VirtualBox Disk Image) pentru ultima versiune stabilă. Fișierul are doar câteva zeci de MB - RouterOS este remarcabil de compact.
Pasul 2 - Creează mașina virtuală
Deschide VirtualBox și creează o mașină virtuală nouă cu aceste setări:
Nume VM: RouterOS-Lab
vCPU: 1
RAM: 1024 MiB
Disc: imaginea CHR pentru VirtualBox
Adaptor 1: NAT
Adaptor 2: Host-Only
Setări în hipervizor; nu sunt comenzi RouterOS.
Pasul 3 - Configurează interfețele de rețea
Adaugă două adaptoare de rețea în setările VM. Fiecare adaptor simulează un port Ethernet fizic:
| Adaptor | Tip | Rol |
|---|---|---|
| Adapter 1 | NAT, fără port forwarding | WAN - simulează conexiunea la internet |
| Adapter 2 | Host-Only | LAN de laborator; dezactivează DHCP-ul VirtualBox pe acest segment |
NAT înseamnă că VirtualBox creează o rețea privată pentru VM și îi oferă acces la internet prin NAT-ul integrat. Host-Only creează o rețea izolată doar între VM și calculatorul tău gazdă - perfectă pentru segmentul LAN.
Pasul 4 - Pornește și verifică
Utilizator inițial CHR: admin
La prima conectare setează o parolă proprie.
Autentificare prin consola VM; acest exemplu nu descrie parolele echipamentelor fizice.
Un CHR nou nu trebuie tratat ca un hAP cu LAN, NAT și firewall preconfigurate. Inspectează starea înainte de adăugare. Exemplul următor presupune un CHR nou, două adaptoare mapate și lipsa unor reguli sau obiecte cu aceleași nume.
/interface bridge add name=bridge-lab protocol-mode=rstp
/interface bridge port add bridge=bridge-lab interface=ether2
/ip address add address=192.168.88.1/24 interface=bridge-lab
/ip firewall filter add chain=input action=accept connection-state=established,related
/ip firewall filter add chain=input action=drop connection-state=invalid
/ip firewall filter add chain=input action=accept in-interface=bridge-lab src-address=192.168.88.0/24
/ip firewall filter add chain=input action=accept in-interface=ether1 protocol=udp src-port=67 dst-port=68
/ip firewall filter add chain=input action=drop
/ip firewall filter add chain=forward action=accept connection-state=established,related
/ip firewall filter add chain=forward action=drop connection-state=invalid
/ip firewall filter add chain=forward action=accept in-interface=bridge-lab out-interface=ether1
/ip firewall filter add chain=forward action=drop
/ip firewall nat add chain=srcnat action=masquerade out-interface=ether1
:if ([:len [/ip dhcp-client find where interface=ether1]] = 0) do={ /ip dhcp-client add interface=ether1 add-default-route=yes use-peer-dns=yes disabled=no } else={ /ip dhcp-client set [find where interface=ether1] add-default-route=yes use-peer-dns=yes disabled=no }
/ip pool add name=pool-lab ranges=192.168.88.100-192.168.88.199
/ip dhcp-server add name=dhcp-lab interface=bridge-lab address-pool=pool-lab lease-time=1h disabled=no
/ip dhcp-server network add address=192.168.88.0/24 gateway=192.168.88.1 dns-server=192.168.88.1
/ip dns set allow-remote-requests=yes
Laborator IPv4. Pentru a verifica forwarding-ul, folosește o a doua VM client pe același segment Host-Only, cu un singur adaptor; gazda are propria rută către internet și poate ocoli CHR. IPv6 necesită adresare și politică separate.
Pasul 5 - Verificare
/ip address printOutput așteptat:
Flags: D - DYNAMIC
  ADDRESS             NETWORK         INTERFACE
D 10.0.2.15/24        10.0.2.0        ether1
  192.168.88.1/24     192.168.88.0    bridge-lab
Rezultat ilustrativ; adresa WAN depinde de hipervizor.
Verifică adresa WAN, adresa LAN și interfețele asociate. Prezența adreselor nu dovedește singură că firewall-ul, DHCP-ul și accesul clienților funcționează.
Testează conectivitatea:
/ping 8.8.8.8 count=4Răspunsurile confirmă schimbul ICMP dintre router și acea destinație. Testează separat DNS, traficul clientului și serviciul HTTPS; un timeout poate însemna și filtrarea ICMP.
1.9 Metodele de acces la RouterOS
WinBox 4 și WebFig oferă administrare grafică. CLI este accesibil din terminalul integrat, prin SSH sau prin consola disponibilă. QuickSet este un asistent, nu un protocol separat de acces.
WinBox — interfața grafică principală
WinBox este instrumentul pe care îl vei folosi cel mai des. Este aplicația nativă MikroTik pentru administrare grafică, funcționând pe portul TCP/8291 (securizat prin criptare). Dacă RouterOS este motorul, WinBox este bordul de bord - totul este la vedere, organizat intuitiv, la un click distanță. Pentru un începător, WinBox este cel mai accesibil mod de a interacționa cu RouterOS.
WinBox 4 are versiuni native pentru Windows, Linux și macOS. Folosește lista Neighbors pentru descoperire, câmpul Address pentru IP/MAC și meniurile din bara laterală pentru configurare. Lista meniurilor depinde de pachete. RoMON este un mecanism separat de administrare și trebuie configurat explicit.
Conectare prin IP vs MAC:
| Metodă | Când o folosești |
|---|---|
| IP (192.168.88.1) | Administrare prin IP, preferabil în rețeaua de management sau prin VPN |
| MAC | Același domeniu L2 și MAC WinBox permis pe interfața respectivă |
WebFig — interfața web
WebFig oferă acces prin browser la aproape toate funcțiile RouterOS. Avantajul principal: nu necesită instalare de software. Deschizi un browser, tastezi adresa IP a routerului, și ai acces.
Accesează WebFig prin HTTPS cu certificat verificat, dacă serviciul este configurat. În laboratorul izolat poți folosi temporar interfața locală disponibilă; autentifică-te cu parola stabilită, nu presupune o parolă goală.
WebFig are aceleași meniuri ca WinBox, cu layout similar. Funcționează pe protocolul HTTP/HTTPS (doar Layer 3 - necesită conectivitate IP, deci routerul trebuie să aibă o adresă IP configurată).
Este util mai ales când:
WebFig este util când nu poți folosi aplicația desktop; WinBox 4 este disponibil nativ și pe Linux și macOS.
- Ai nevoie de acces rapid de pe tabletă sau telefon - Vrei să accesezi QuickSet pentru configurare rapidă
QuickSet — configurare rapidă
QuickSet oferă profiluri de configurare pe platformele compatibile. În WinBox 4 caută meniul disponibil pe dispozitiv; poziția și profilurile depind de versiune, model și pachete. Poate fi disponibil și în WebFig.
Moduri disponibile în QuickSet:
- CPE - echipament tip client, conectat la un Access Point (Configuration for Customer Premises Equipment)
- AP - Access Point simplu cu LAN și wireless
- AP Dual - Access Point cu două interfețe wireless (2.4 + 5 GHz)
- CAP - Controlled Access Point, gestionat de CAPsMAN (management centralizat)
- Alte moduri specifice echipamentului
Ce poți configura prin QuickSet:
- Modul de funcționare (router, bridge, AP) - Conexiune internet (DHCP client, PPPoE, IP static)
- Rețea LAN - Wireless (SSID, parolă, band, securitate) - Firewall de bază - Actualizare RouterOS
SSH / CLI — linia de comandă
CLI-ul poate părea intimidant la început. Dar RouterOS a fost proiectat cu grijă: are auto-completare (apasă Tab și routerul completează comanda), help contextual (apasă F1 și vezi ce opțiuni ai) și o structură ierarhică logică. Odată ce înveți logica, totul devine natural.
Conectare SSH:
ssh admin@192.168.88.1Pe calculatorul de administrare, cu un client OpenSSH.
SSH criptează sesiunea, dar protecția cere și verificarea cheii serverului, autentificare sigură și limitarea surselor permise. Preferă rețeaua de management sau un VPN.
Structura CLI-ului RouterOS este ierarhică:
Gândește-te la structura CLI ca la structura de foldere de pe calculatorul tău. Fiecare „folder” (meniu) conține comenzi și sub-meniuri:
| Cale CLI | Rol |
|---|---|
| / | Rădăcină |
| /ip address | Adrese IP |
| /ip firewall filter | Reguli de filtrare |
| /interface | Interfețe |
| /system | Setări de sistem |
Comenzi esențiale pentru început:
| Comandă | Ce face |
|---|---|
| Afișează elementele din meniul curent (ca dir sau ls) | |
| add | Adaugă un element nou (o adresă IP, o regulă de firewall) |
| set | Modifică un element existent |
| remove | Șterge un element |
| export | Exportă configurația curentă (text - util pentru backup și documentare) |
| .. | Urcă un nivel în ierarhie (ca cd .. în terminal) |
| / | Revine la rădăcină (ca cd /) |
| F1 | Afișează ajutor contextual (în v7; în v6 era ?) |
| Tab | Auto-completare comenzi; a doua apăsare arată opțiunile posibile |
Comenzi de navigare CLI avansate (referință rapidă):
| Tastă | Funcție |
|---|---|
| Ctrl+X sau F4 | Activare/dezactivare Safe Mode (vezi secțiunea dedicată) |
| Ctrl+C | Întrerupere comandă curentă |
| Ctrl+D | Deconectare (dacă linia este goală) |
| Ctrl+K | Șterge de la cursor până la sfârșitul liniei |
| Ctrl+U | Șterge de la cursor până la începutul liniei |
| Ctrl+R sau F3 | Căutare în istoric comenzi |
| Up/Down | Navigare în istoricul comenzilor (ca în orice terminal) |
Exemplu complet - adaugă o adresă IP:
/ip address add address=192.168.10.1/24 interface=ether2 comment="LAN de exemplu"
/ip address print
Exemplu separat: ether2 trebuie să fie o interfață L3 independentă. În laboratorul anterior, IP-ul LAN este pe bridge-lab; nu aplica ambele variante simultan.
Consola serială
Consola serială poate oferi recuperare independentă de rețeaua IP, dacă modelul are un port și o consolă compatibilă. Verifică manualul hardware; nu toate dispozitivele dispun de această opțiune.
Alege cablul, nivelurile electrice și pinout-ul indicate pentru model. O mufă RJ45 nu garantează compatibilitate Ethernet sau compatibilitate cu orice cablu de consolă.
Parametri conexiune serială standard MikroTik:
| Parametru | Exemplu uzual |
|---|---|
| Viteză | 115200 bit/s |
| Biți de date | 8 |
| Paritate | None |
| Biți de stop | 1 |
| Control flux | None |
Acești parametri trebuie configurați identic în software-ul de terminal de pe calculatorul tău. Dacă diferă chiar și un singur parametru, vei vedea caractere fără sens sau nu vei vedea nimic.
Software recomandat: PuTTY (Windows), minicom (Linux), screen (macOS).
1.10 Metoda de lucru în laborator
Ciclul în 6 pași
- Citește: identifică problema și mecanismul.
- Planifică: desenează topologia și probele de verificare.
- Salvează: pregătește backupul și calea de recuperare.
- Configurează: aplică o schimbare controlată în laborator.
- Verifică: testează cerința, inclusiv comportamentul care trebuie blocat.
- Documentează: păstrează versiunea, comenzile și rezultatul efectiv.
Ce consemnezi după test
- Planul reduce presupunerile despre interfețe și ordinea regulilor.
- Backupul trebuie însoțit de o procedură de restaurare testată; durata recuperării nu este garantată.
- Verificarea compară starea observată cu cerința, inclusiv testele negative.
- Jurnalul păstrează contextul necesar pentru reproducere și depanare.
Jurnalul de laborator
Creează un document simplu (text, Markdown, OneNote, Notion - ce preferi) cu următorul format pentru fiecare laborator:
Data și operatorul:
Model / hipervizor:
Versiune RouterOS și pachete:
Topologie și obiectiv:
Configurație înainte:
Comenzi aplicate:
Test și rezultat așteptat:
Rezultat observat și dovadă:
Diferențe / pași de revenire:
Șablon de completat după test; nu conține rezultate pretins măsurate.
Laborator practic: primul router
Context
Folosește CHR cu WAN în NAT și LAN Host-Only, configurat în secțiunea 1.8. Adaugă o VM client cu un singur adaptor în LAN; aceasta permite verificarea traseului prin CHR.
Obiectiv
Configurează routerul de laborator astfel încât un calculator conectat pe LAN să aibă acces la internet prin router.
Topologie
1. Verifică interfețele:
/interface printOutput așteptat:
Flags: R - RUNNING
  NAME     TYPE    MTU
R ether1   ether   1500
R ether2   ether   1500
Rezultat ilustrativ simplificat; coloanele și valorile depind de adaptor.
R indică starea running a interfeței. Nu demonstrează că adresarea, VLAN-ul sau serviciile funcționează. În hipervizor verifică și conectarea cablului virtual.
2. Verifică adresele IP:
/ip address printÎn configurația propusă, adresa WAN este pe ether1, iar 192.168.88.1/24 este pe bridge-lab. ether2 este membru al bridge-ului. Această stare rezultă din comenzile aplicate, nu dintr-o presupusă configurație LAN implicită a CHR.
3. Verifică ruta default:
/ip route print where dst-address=0.0.0.0/0Trebuie să existe o rută default cu gateway primit prin DHCP pe ether1. Ruta default (0.0.0.0/0) spune routerului: „pentru orice destinație pe care nu o cunosc, trimite traficul pe această cale”. Este ca un indicator de direcție care arată către internet.
4. Testează internet de pe router:
/ping 8.8.8.8 count=4Un răspuns de la 8.8.8.8 confirmă conectivitatea ICMP a routerului cu acea adresă. Traficul generat de router nu validează forwarding-ul sau NAT-ul pentru client.
5. Testează DNS:
:put [:resolve "mikrotik.com"]Verifică resolverul configurat pe router. Pentru o probă către un server specific: :put [:resolve "mikrotik.com" server=8.8.8.8]
Acest test verifică dacă routerul poate traduce un nume de domeniu (mikrotik.com) într-o adresă IP. Dacă rezolvă → DNS funcționează.
6. Testează de pe VM-ul client:
În VM-ul client Windows, verifică mai întâi ipconfig /all: adresa, masca, gateway-ul 192.168.88.1 și serverul DNS. Gazda de administrare poate avea altă rută către internet și nu substituie această probă.
ipconfig /all
ping 192.168.88.1
ping 8.8.8.8
nslookup mikrotik.com 192.168.88.1
Windows CMD în VM-ul client.
Verifică separat accesul HTTPS din client și contoarele regulilor de forwarding/NAT. Răspunsul DNS nu dovedește accesul web, iar un ping nu demonstrează că traficul nepermis este blocat. Notează rezultatul fiecărei probe.
7. Primul backup:
În WinBox 4 deschide Files → Backup, alege un nume și o parolă proprie pentru criptare. Descarcă fișierul într-un loc protejat. Exportă separat configurația text:
/export file=lab-initial-exportExportul standard ascunde unele valori sensibile, dar trebuie totuși protejat.
8. Snapshot VirtualBox:
Creează un snapshot al laboratorului și verifică restaurarea într-o copie. Păstrează și fișierele de backup în afara VM; un snapshot pe același disc nu protejează împotriva defectării gazdei.
Scenariu de proiectare: un birou mic
Context
Ești consultant și un client te sună: „Am un birou cu 15 persoane, conexiune internet prin fibră optică (PPPoE, 1 Gbps), vreau WiFi bun, un VPN pentru cei care lucrează remote și să pot bloca anumite site-uri. Ce echipament MikroTik îmi recomanzi?”
Analiza cerințelor
Primul pas este să traduci cerințele în limbaj tehnic și să identifici funcțiile RouterOS necesare:
| Cerință | Funcție | Verificare |
|---|---|---|
| PPPoE 1 Gbit/s | PPPoE client și rutare | Debit cu firewall și dimensiuni de pachet relevante |
| Wi-Fi dual-band | Radio și pachet compatibil | Acoperire, capacitate și interferență |
| Acces la distanță | VPN criptat | Resurse CPU, chei și politica firewall |
| Control web | DNS / politici pe terminale / proxy adecvat | L7 nu poate inspecta arbitrar conținutul HTTPS |
| 15 utilizatori | DHCP, NAT și dimensionare | Traficul simultan și aplicațiile, nu doar numărul de persoane |
Recomandare
hAP ax² sau hAP ax³ pot intra pe lista de evaluare pentru un birou mic. Consultă fișa exactă, testele oficiale și oferta curentă; validează configurația PPPoE, VPN și Wi-Fi înainte de a promite un debit.
Un CCR nu se alege doar după numărul de utilizatori. Necesitatea lui depinde de trafic, rutare, criptare, sesiuni și cerințele de disponibilitate.
Un hAP lite are limite hardware și radio diferite de modelele ax. Verifică porturile și capacitatea înainte de comparație; denumirea familiei nu garantează atingerea vitezei abonamentului.
Safe Mode: protecție pentru schimbări limitate
Safe Mode urmărește schimbările anulabile din istoricul configurației. Activează-l cu Ctrl+X sau F4 în CLI ori prin controlul Safe Mode din WinBox 4.
Dacă sesiunea deținătoare se pierde, schimbările urmărite sunt anulate după detectarea pierderii; documentația indică un timeout TCP de aproximativ 9 minute. Nu este un snapshot complet al routerului și nu acoperă orice operație.
Activare și dezactivare
| Acțiune | CLI | WinBox |
|---|---|---|
| Activare | Ctrl + X (sau F4) | Butonul Safe Mode din bara de sus |
| Salvare modificări și ieșire | Ctrl + X (a doua oară) | Click din nou pe Safe Mode |
| Anulare modificări și ieșire | Ctrl + D (deconectare) | Închide sesiunea WinBox |
| Revert automat | Pierdere conexiune → revert după ~9 min | Pierdere conexiune → revert după ~9 min |
Când Safe Mode este activ, prompt-ul afișează indicatorul <SAFE>:
[admin@MikroTik] <SAFE> >Indicator ilustrativ al promptului; nu se copiază ca o comandă.
Când să-l folosești
- Lot mic de reguli firewall care ar putea afecta managementul.
- Modificări de adrese sau rute pe calea de administrare, cu recuperare pregătită.
- Verificarea limitelor Safe Mode înainte de schimbare; comenzile necunoscute se studiază întâi în laborator.
Limitări importante
- Safe Mode are un deținător, dar poate urmări și schimbări făcute din alte sesiuni; coordonează administrarea.
- La preluare există opțiuni de păstrare sau anulare; citește promptul, nu presupune salvare automată.
- Istoricul urmărește până la 100 de acțiuni; la depășire protecția se pierde. Lucrează în loturi mici.
- Operații precum resetarea sau restaurarea care necesită restart nu sunt acoperite. Păstrează backupul și accesul de recuperare.
Greșeli frecvente
| Greșeală | De ce apare | Cum o eviți |
|---|---|---|
| Nu ai laborator propriu | Pare că poți învăța doar citind | Instalează CHR și verifică topologia izolată |
| Copiezi comenzi fără să le înțelegi | Cauți soluții rapide pe forumuri | Citește explicația, înțelege ce face fiecare parametru |
| Faci multiple modificări simultan | Vrei să termini rapid | O singură modificare → test → apoi următoarea |
| Nu faci backup înainte de schimbări | „Nu o să stric nimic” | Copie criptată, export revizuit și procedură de revenire potrivite schimbării |
| Nu verifici după configurare | Presupui că a funcționat | Testezi starea, serviciul și refuzurile cerute de politică |
| Nu documentezi | „Îmi amintesc eu” | Notezi motivul, valorile inițiale și rezultatele în jurnal |
| Lucrezi direct în producție | Nu ai laborator sau n-ai răbdare | Testează în lab. Apoi aplică în producție. |
| Alegi echipament fără a verifica licența | Presupui că „merge orice” | Verifică nivelul de licență vs. funcțiile de care ai nevoie |
| Ignori Safe Mode | „Știu ce fac” | Activează-l pentru schimbări mici și pregătește recuperarea |
Diagnostic
Chiar și cel mai atent parcurs laborator va produce momente de „nu merge”. Este absolut normal - face parte din procesul de învățare. Important este să ai un sistem de diagnosticare, nu să ghicești. Tabelul următor acoperă cele mai frecvente probleme pe care le vei întâlni în laboratorul din acest capitol:
| Simptom | Cauză probabilă | Test | Remediere |
|---|---|---|---|
| Nu răspunde ping pe LAN | IP/mască greșite pe router sau PC | ip address print + verifică IP pe PC | Corectează adresa sau masca |
| Ping pe LAN merge, dar nu pe internet | Lipsește ruta default sau NAT | ip route print + ip firewall nat print | Adaugă rută default și masquerade |
| ICMP extern reușește, numele nu se rezolvă | Resolver, server upstream sau filtrare DNS | :put [:resolve "mikrotik.com"] și nslookup din client | Verifică configurația DNS și cererile efective |
| WinBox nu găsește routerul | Adaptor de rețea greșit sau VM oprită | Verifică că VM rulează + adaptorul Host-Only este activ | Repornește VM, verifică setări rețea VirtualBox |
| WinBox se conectează doar prin MAC, nu prin IP | PC-ul nu are IP în aceeași rețea | Verifică ipconfig / ip addr pe PC | Setează IP manual în 192.168.88.0/24 sau verifică DHCP |
| Pierdere acces management | Regulă firewall greșită | Folosește Safe Mode data viitoare | Restore din backup sau reset din VirtualBox snapshot |
| CHR nu bootează | Fișier .vdi corupt sau setare VM greșită | Verifică tipul OS în VirtualBox (Linux 64-bit) | Re-descarcă imaginea CHR, recreează VM |
| CHR indică trial | Trial activat sau licență neactualizată | /system license print; verifică contul | Urmează procedura de licențiere; contactează licence.mikrotik.com |
Recapitulare
- MikroTik = RouterOS (software) + RouterBOARD (hardware). CHR este RouterOS pentru medii virtuale, cu licențiere separată.
- RouterOS 7 aduce funcții și sintaxă diferite de v6; verifică versiunea și pachetele.
- Numele modelului oferă indicii; fișa produsului confirmă specificațiile.
- Licențierea are două sisteme: L0–L6 pentru RouterBOARD/x86 (lifetime, pe funcționalități) și Free–P-Unlimited pentru CHR (pe viteză per interfață).
- Regulile MTCNA se verifică pe pagina oficială și cu instructorul.
- Manualul curent, changelog-ul și suportul oficial sunt repere; forumul oferă context.
- CHR permite teste funcționale; Wi-Fi și offload cer hardware compatibil.
- WinBox 4, WebFig și CLI sunt căi de administrare; QuickSet este un asistent.
- CLI-ul RouterOS este ierarhic. Navighezi cu /, .. și Tab. Comenzi de bază: print, add, set, remove, export.
- Ciclul de învățare: citește → planifică → backup → configurează → verifică → documentează.
- Safe Mode este plasa ta de siguranță - activează-l înainte de orice schimbare cu risc.
- Backup dublu: binary (/system backup) + text (/export). Snapshot VirtualBox pentru restaurare completă.
Verificare după capitol
- Înțeleg diferențele dintre RouterOS, RouterBOARD și CHR
- Pot decoda nomenclatura unui model MikroTik (ex: RB4011iGS+5HacQ2HnD)
- Înțeleg sistemul de licențiere L0–L6 și pot identifica ce licență am nevoie
- Cunosc traseul de certificare MikroTik și cerințele examenului MTCNA
- CHR instalat și funcțional în VirtualBox
- Două interfețe configurate (WAN + LAN)
- Conectare reușită prin WinBox
- Conectare reușită prin SSH
- Am explorat QuickSet și am înțeles limitările sale
- Ping funcțional pe LAN (router ↔ PC)
- Ping funcțional spre internet (router → 8.8.8.8)
- DNS funcțional (router rezolvă mikrotik.com)
- PC accesează internetul prin router
- Backup binary salvat
- Export text salvat
- Snapshot VirtualBox creat
- Jurnal de laborator inițiat cu prima intrare
Întrebări de autoevaluare
- Care este diferența dintre RouterOS și RouterBOARD? Când ai nevoie de licență separată și când vine inclusă?
- Consultă fișa RB5009UG+S+IN și identifică porturile, alimentarea, CPU și switch chip-ul. Ce informații nu pot fi deduse sigur doar din nume?
- Ce nivel de licență ai nevoie pentru un ISP mic care oferă PPPoE la 300 de abonați cu Hotspot? Justifică alegerea pe baza tabelului de licențe.
- Care sunt cerințele examenului MTCNA? Ce resurse ai voie să folosești în timpul examenului și ce este interzis?
- De ce este important să faci backup înainte de orice schimbare? Care sunt cele două tipuri de backup și când le folosești pe fiecare?
- Ce se întâmplă dacă activezi Safe Mode, schimbi o regulă de firewall care îți blochează accesul la router și conexiunea ta se pierde?
- Care este ordinea corectă de diagnosticare când „nu merge internetul”? Scrie secvența de teste pe care le-ai executa.
- Ce teste poți face cu CHR Free și ce teste sunt limitate de plafonul de trafic ori de lipsa radioului și switch chip-ului?
- Care sunt avantajele principale ale MikroTik față de alți vendori? Dar limitările? Dă un scenariu în care MikroTik ar fi alegerea optimă și unul în care nu ar fi.
- Ce este QuickSet și când este util? De ce nu este recomandat pentru configurări de producție?
Ce urmează
În Capitolul 2 - Modelul de Rețea în Practică, vei învăța cum funcționează modelele OSI și TCP/IP nu ca teorie abstractă memorată pentru examen, ci ca instrument de diagnosticare. Vei folosi laboratorul construit în acest capitol pentru a identifica la ce nivel (Layer) apare o problemă și ce instrumente RouterOS folosești pentru fiecare nivel. Vei înțelege de ce, atunci când „nu merge internetul”, nu începi prin a reseta routerul, ci prin a verifica sistematic fiecare strat, de jos în sus.
Biblioteca de referință
Documentație pentru verificare și aprofundare. Exemplele de configurare nu reprezintă rezultate măsurate pe echipamentul tău.
Acest cont are acces la conținutul integral al capitolului.